Présentation du produit
Architecture, modèle d'identité, méthodes d'authentification et matrice des fonctionnalités.
Architecture, modèle d'identité, méthodes d'authentification et matrice des fonctionnalités.
Qu'est-ce qu'Hawiyati ?
Hawiyati est un fournisseur d'identité (IdP) d'entreprise déployé sur site, conçu pour les organisations qui doivent conserver un contrôle total sur leur infrastructure d'identité. La plateforme prend en charge SAML 2.0 et OpenID Connect (OIDC), gère le cycle de vie des identités et impose des politiques d'authentification adaptatives — le tout sans dépendance à des services cloud externes.
| Aspect | Description |
|---|---|
| Souveraineté des données | Toutes les données d'identité restent sur l'infrastructure du client. Aucun appel sortant vers des services tiers lors du traitement des connexions. |
| Protocoles ouverts | SAML 2.0 et OIDC/OAuth 2.0 standards — compatibles avec tout fournisseur de services conforme. |
| Authentification multi-facteurs | Mot de passe, TOTP, OTP par e-mail, OTP par SMS, FIDO2/WebAuthn — séquencés par politique. |
| Gestion du cycle de vie | Annuaire local, intégration LDAP/Active Directory, approvisionnement SCIM 2.0, inscription en libre-service et vérification d'identité (KYC). |
| Contrôle d'accès adaptatif | Moteur de risque basé sur le contexte (zone réseau, heure, géolocalisation IP, réputation IP, détection de nouveau dispositif) avec modes d'application : autoriser, renforcer l'authentification, bloquer. |
Pourquoi choisir une solution sur site ?
Les solutions d'identité en mode SaaS externalisent la gestion de vos identités vers des infrastructures tierces. Pour les secteurs soumis à des contraintes réglementaires strictes — banque, administration publique, défense, santé — cette dépendance est souvent inacceptable. Hawiyati conserve chaque composant dans votre périmètre :
- Les clés privées SAML et OIDC ne quittent jamais votre infrastructure.
- Les enregistrements d'authentification et les sessions restent dans votre base de données PostgreSQL et votre cache Redis.
- Les audits de conformité portent sur votre infrastructure propre, sans dépendance à des SLA tiers.
- La plateforme fonctionne en mode air-gap après l'installation initiale.
Maturité actuelle
Hawiyati est en phase de déploiement pilote actif. Le cœur de la plateforme — authentification, fédération SAML/OIDC, gestion des identités, politiques d'authentification — est opérationnel. Certaines fonctionnalités avancées (déconnexion via canal arrière, approvisionnement SCIM sortant, WS-Federation) sont sur la feuille de route. Consultez la matrice des fonctionnalités en bas de page pour l'état détaillé de chaque capacité.
Configuration serveur requise
| Ressource | Minimum (Pilote) | Recommandé |
|---|---|---|
| CPU | 4 vCPU | 8 vCPU |
| RAM | 8 Go | 16 Go |
| Disque | 50 Go SSD | 200 Go SSD |
| Système d'exploitation | RHEL 8+, Ubuntu 22+ | RHEL 9 |
| Java | Java 21 (OpenJDK) | Java 25 (OpenJDK) |
| Base de données | PostgreSQL 14+ | PostgreSQL 16 |
| Cache | Redis 7+ | Valkey 8 |
Pour les déploiements en haute disponibilité, ajoutez un réplica PostgreSQL en streaming et un cluster Redis Sentinel. Consultez le Guide des opérations pour les détails.
Architecture de la plateforme
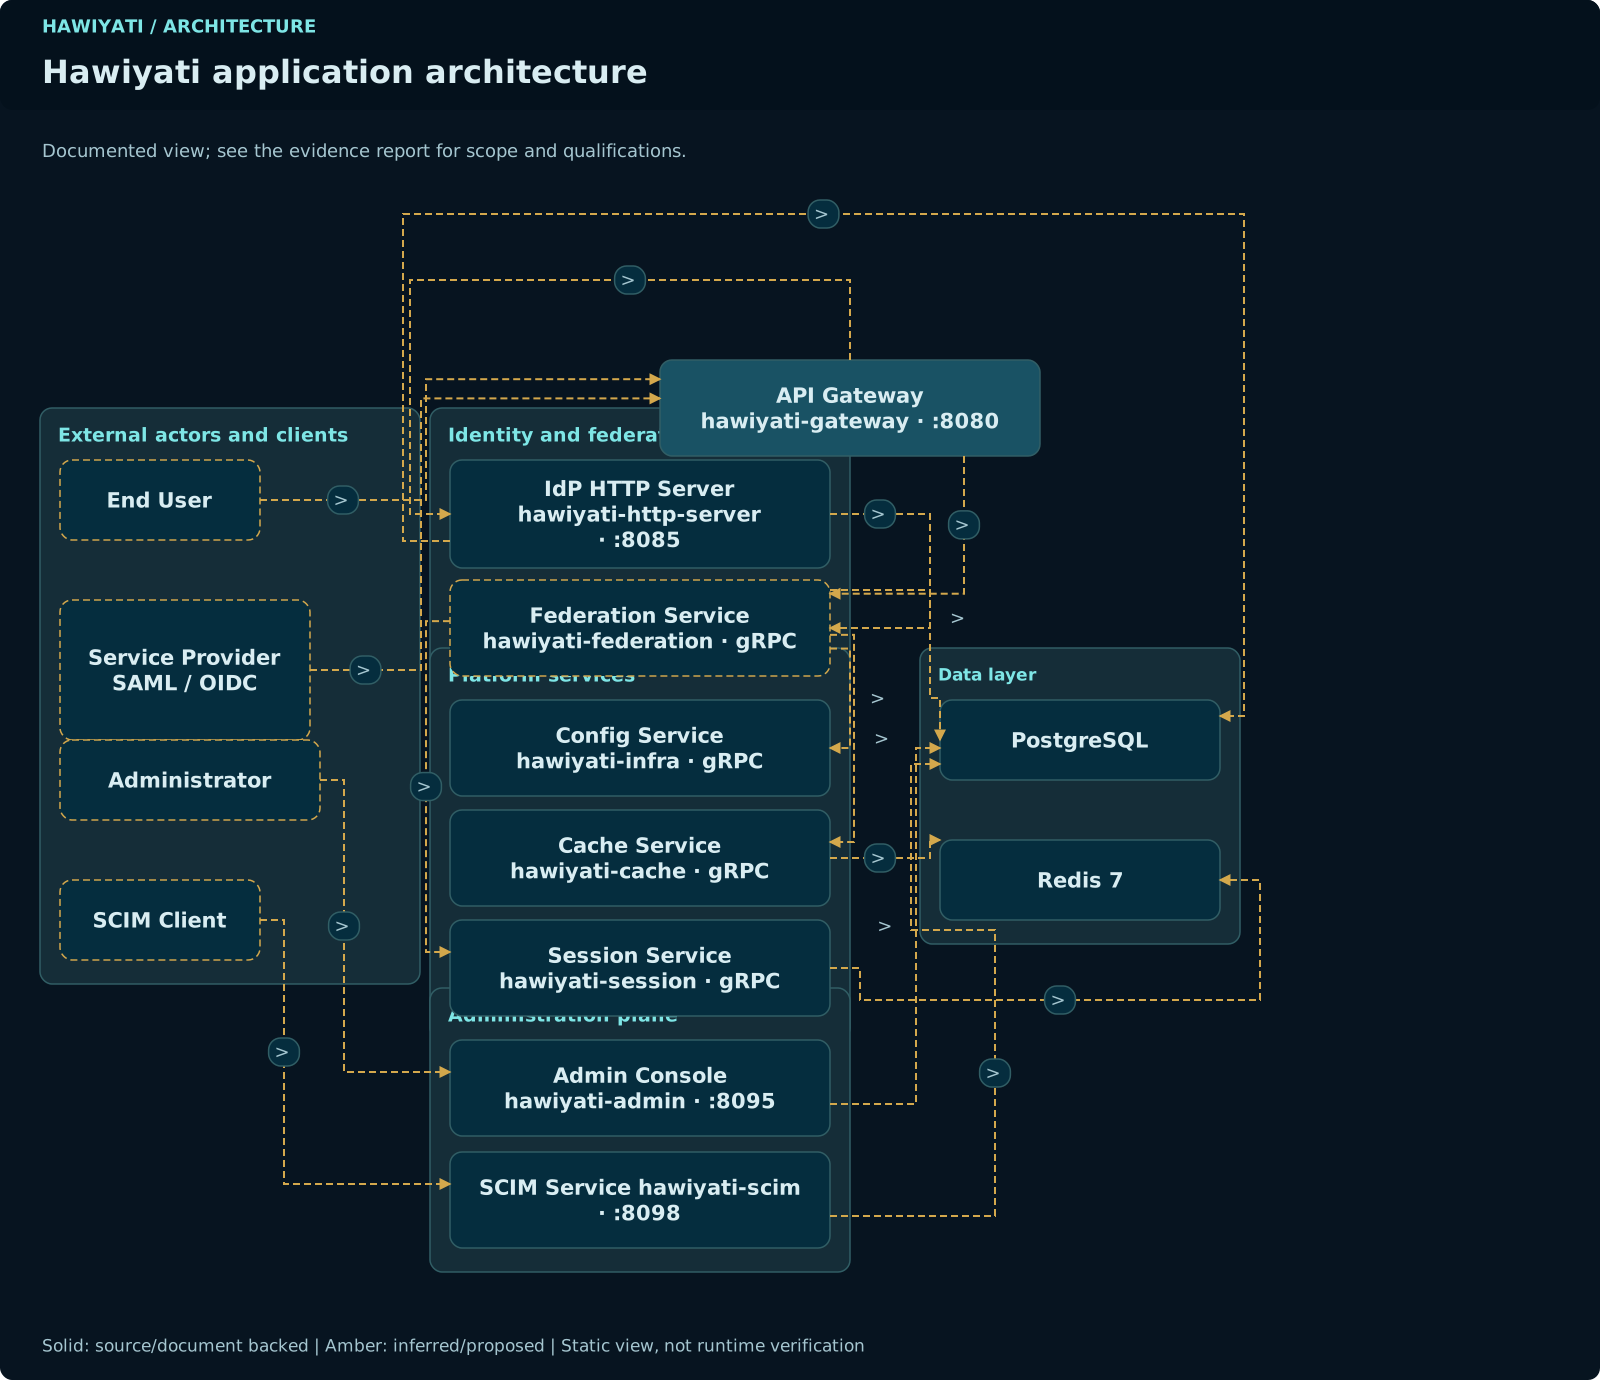
Hawiyati est une plateforme de microservices. Chaque service est un JAR Spring Boot autonome déployé sur l'infrastructure du client. Les services communiquent en interne via gRPC. Le trafic navigateur et API externe entre par une passerelle HTTP.
Principes de conception
| Principe | Description |
|---|---|
| Souverain par conception | Aucun composant ne génère d'appels sortants vers des services externes au moment de l'exécution. Tous les actifs sont regroupés localement. La plateforme fonctionne sans connexion Internet après l'installation. |
| Défense en profondeur | Les données d'identité et les données de configuration résident dans des schémas de base de données distincts et peuvent se trouver sur des serveurs physiques différents. Les services exposés aux navigateurs sont séparés des services gRPC internes. La logique d'authentification est isolée du codage de protocole. |
| Couche de fédération sans état | L'état d'authentification s'exécute sur le fournisseur d'identité. Les sessions sont dans Redis avec un jeton opaque émis vers le navigateur. La couche de fédération est sans état — elle lit la session, construit l'assertion ou le jeton, et ne conserve rien. |
| Méthodes d'authentification extensibles | Le pipeline d'authentification est un registre de fournisseurs nommés. Le flux de connexion sélectionne les fournisseurs à invoquer selon la politique d'authentification liée à l'application cible. |
Cartographie des services
Services exposés via HTTP
| Service | Port | Rôle |
|---|---|---|
hawiyati-gateway | 8080 | Routeur de bord — Spring Cloud Gateway. Achemine les requêtes entrantes vers les services en aval. |
hawiyati-http-server | 8085 | Point d'entrée navigateur du fournisseur d'identité. Héberge les flux de connexion, AMF, inscription et réinitialisation de mot de passe. Gère les endpoints SSO SAML et ACS. |
hawiyati-federation | 8087 | Orchestrateur de fédération. Héberge tous les endpoints OIDC (/oidc/authorize, /oidc/token, /oidc/userinfo, /oidc/jwks, /.well-known/openid-configuration). |
hawiyati-admin | 8095 | Console d'administration. Interface web et API REST pour la gestion des utilisateurs, applications, politiques, journaux d'audit et paramètres. Accès contrôlé par rôle. |
hawiyati-account | 8096 | Portail libre-service des utilisateurs finaux (BFF). Les utilisateurs gèrent leur profil, facteurs de sécurité, appareils, sessions, journal d'activité et paramètres de confidentialité. |
hawiyati-scim | 8098 | API d'approvisionnement entrant SCIM 2.0. Les systèmes RH ou plateformes IGA envoient les enregistrements d'utilisateurs via authentification par jeton Bearer. |
Services gRPC internes
| Service | Port | Rôle |
|---|---|---|
hawiyati-infra | 9002 | Registre des fournisseurs de service et service de configuration. Maintient en cache la configuration SP en mémoire Redis avec invalidation pub/sub. |
hawiyati-session | 9004 | Gestionnaire de sessions IdP. Crée, lit, met à jour et révoque les sessions stockées dans Redis. |
hawiyati-cache | 9003 | Façade Redis. Encapsule les opérations Redis pour la mise en cache des résultats de politique et la limitation de débit. |
Modèle d'identité
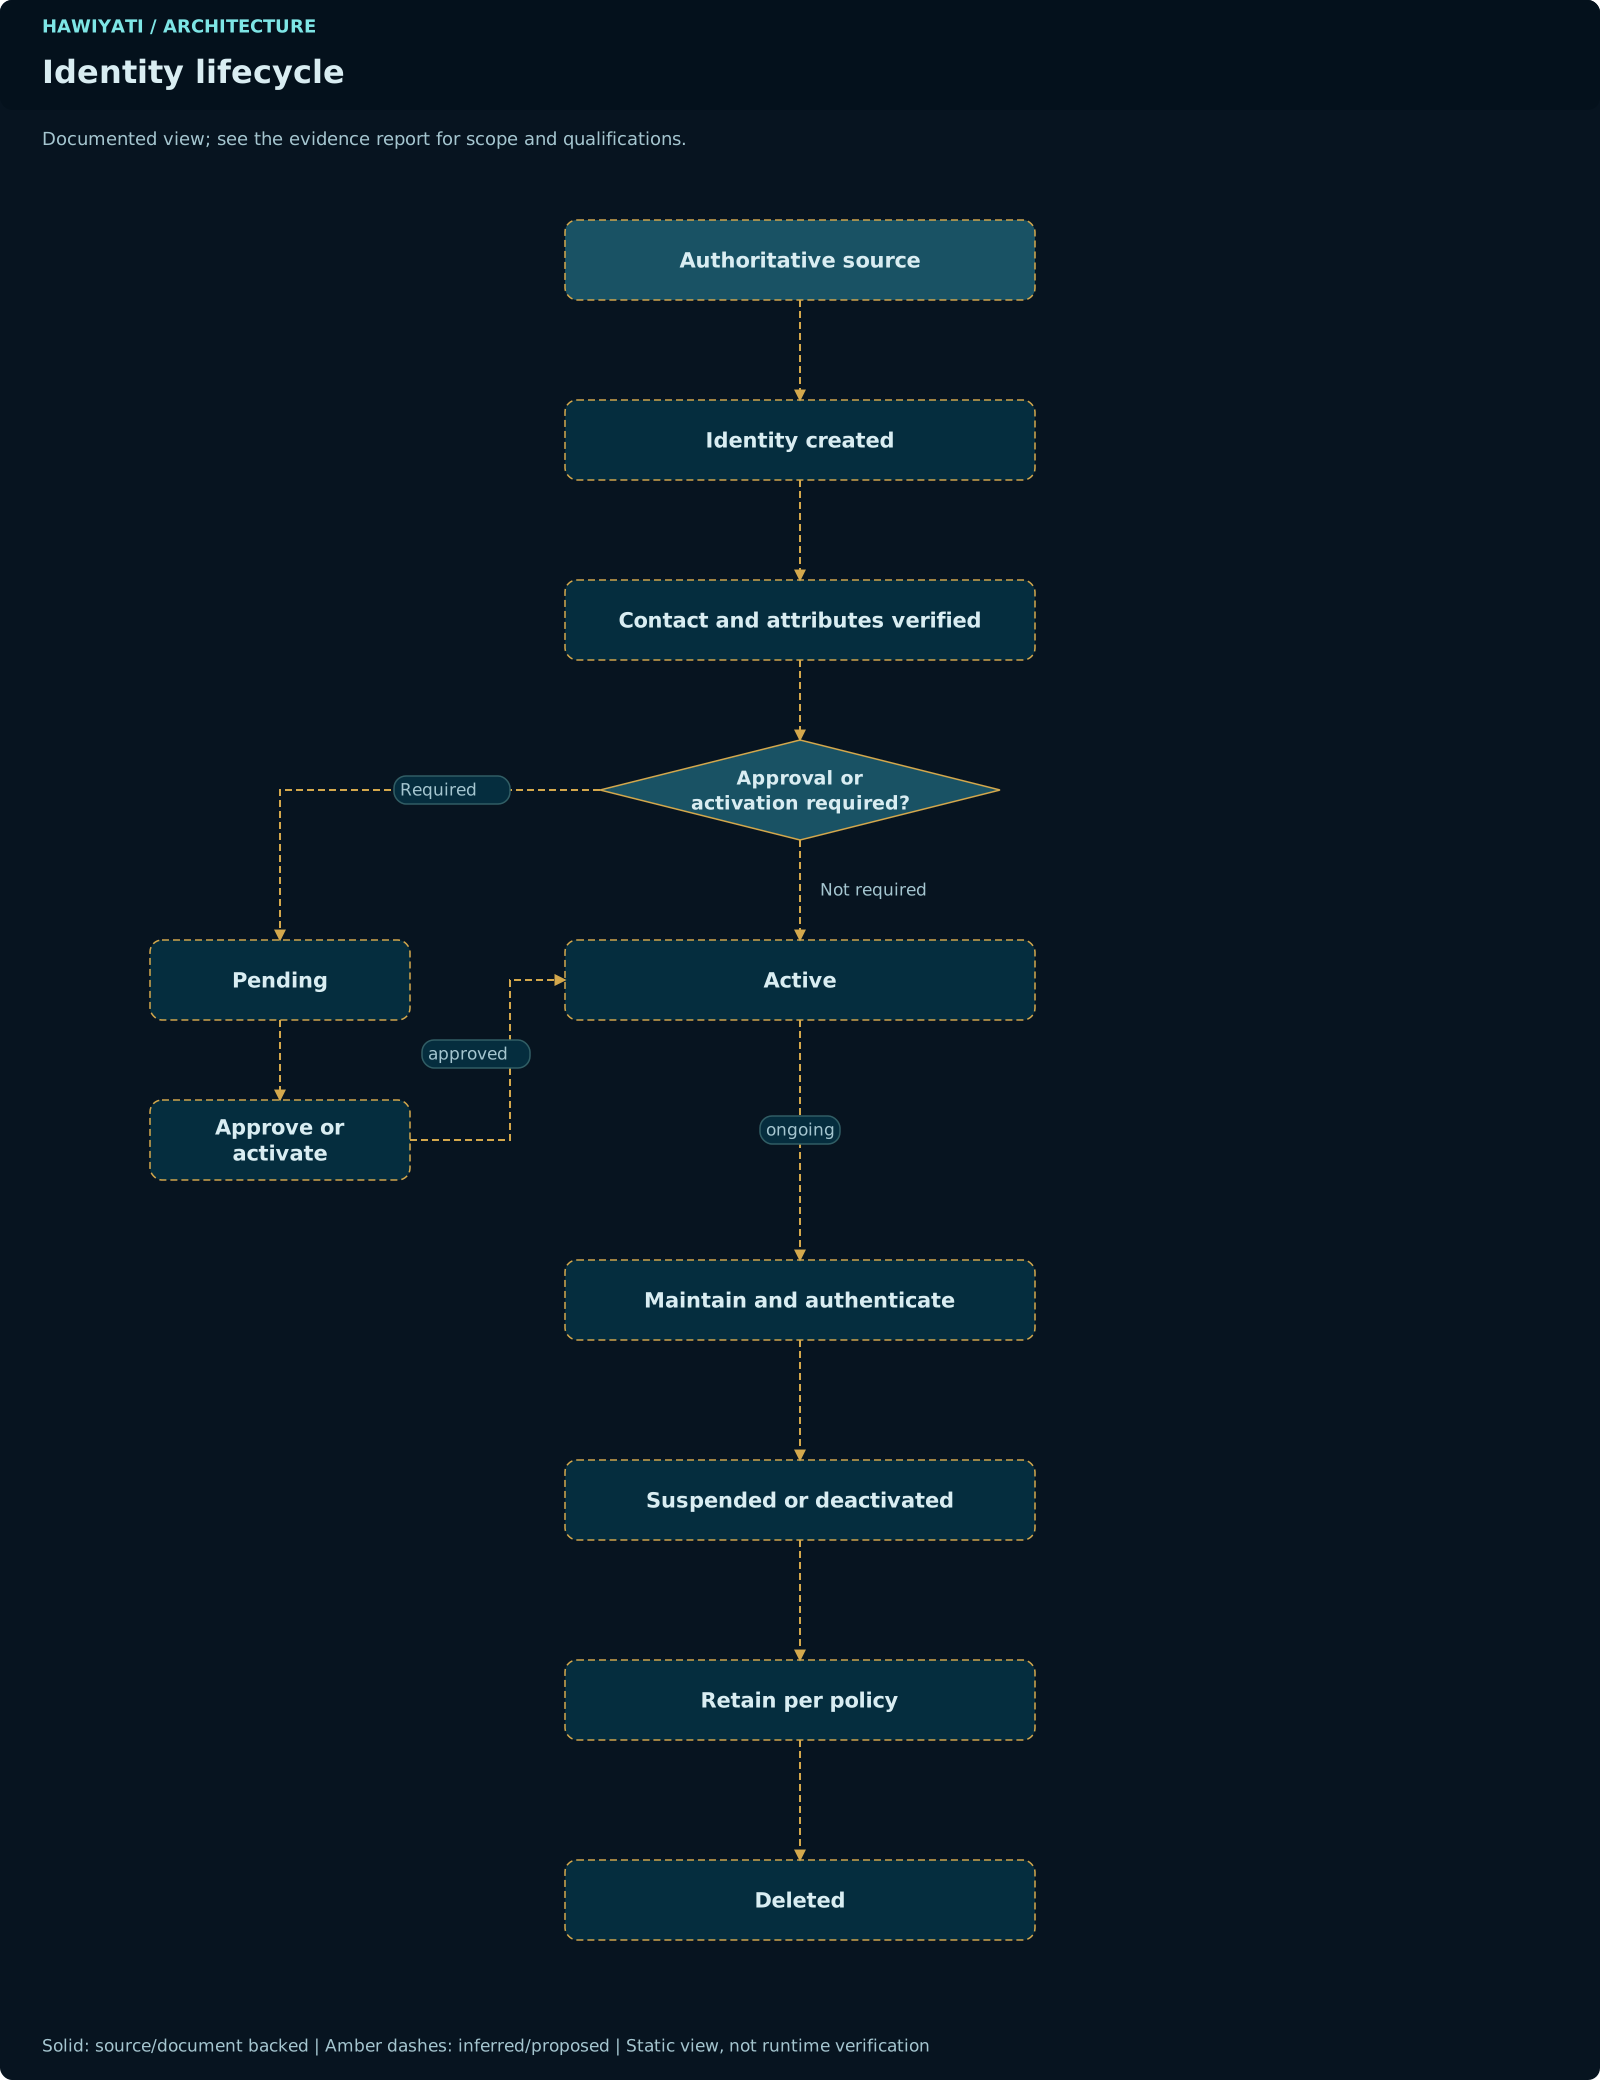
Hawiyati distingue la configuration de la plateforme des données d'identité via deux schémas de base de données séparés.
| Schéma | Contenu |
|---|---|
hawiyati | Configuration de la plateforme : enregistrements SP, politiques d'authentification, règles de mappage d'attributs, paramètres système. |
hawiyati_identity | Données d'identité : comptes utilisateurs, informations d'identification, groupes, appareils MFA, demandes KYC, journaux d'audit. |
Cette séparation facilite les audits de conformité et permet, si nécessaire, un contrôle d'accès différencié entre les équipes plateforme et les équipes identité.
Modes de stockage des utilisateurs
| Mode | Description | Cas d'usage |
|---|---|---|
| Annuaire local | Hawiyati stocke et gère les comptes utilisateurs dans son propre schéma PostgreSQL. Les mots de passe sont hachés avec Argon2id. | Nouvelles organisations, environnements isolés, déploiements pilotes. |
| Intégration LDAP/AD | Hawiyati s'authentifie auprès de votre Active Directory ou annuaire LDAP via liaison LDAP. Les attributs utilisateur sont synchronisés ou récupérés à la demande. | Organisations déjà dotées d'un Active Directory ou annuaire LDAP d'entreprise. |
| Approvisionnement SCIM 2.0 | Les systèmes RH ou IGA externes transmettent les enregistrements d'utilisateurs à Hawiyati via l'API SCIM. Hawiyati gère ensuite les identités localement. | Organisations disposant d'un système RH maître ou d'une plateforme IGA. |
Méthodes d'authentification
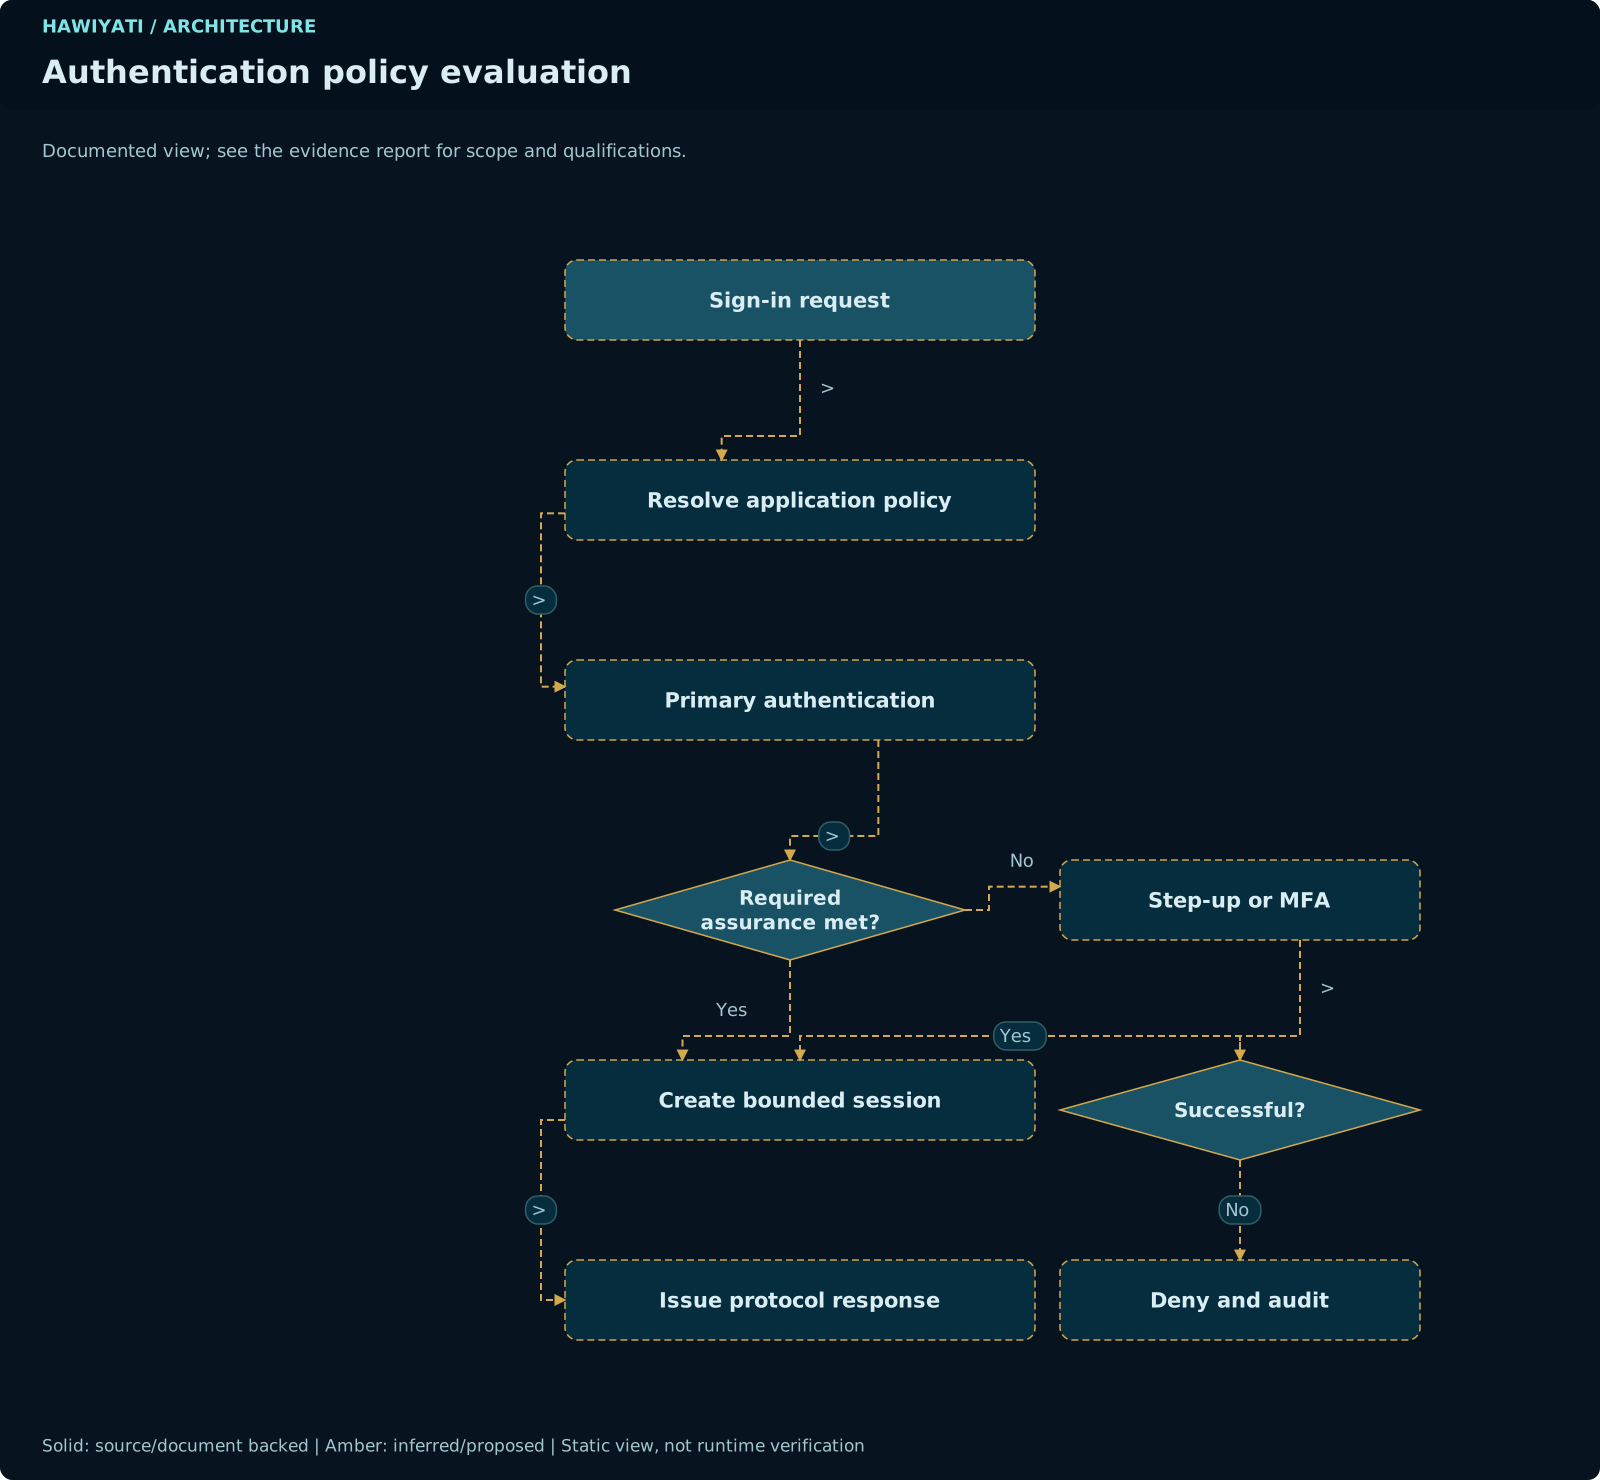
Hawiyati prend en charge six méthodes d'authentification, chacune correspondant à un fournisseur nommé dans le moteur de connexion.
Authentification locale par mot de passe avec hachage Argon2id (mémoire 64 Mo, 3 itérations, 4 threads) ou liaison LDAP pour les comptes d'annuaire. Premier facteur standard pour tous les flux de connexion. Code fournisseur : pwd. Niveau d'assurance : AAL1.
Mots de passe à usage unique basés sur le temps, conformes à la RFC 6238. Le secret TOTP est chiffré au repos. Compatible avec Google Authenticator, Microsoft Authenticator, Authy et tout autre client TOTP standard. Code fournisseur : totp. Niveau d'assurance : AAL2.
Un code à 6 chiffres est envoyé à l'adresse e-mail enregistrée de l'utilisateur. Valide 10 minutes. Protégé contre le rejeu : chaque code ne peut être utilisé qu'une seule fois. Code fournisseur : email_otp. Niveau d'assurance : AAL2.
Un code à 6 chiffres est envoyé au numéro de téléphone enregistré via une passerelle SMS configurable (HTTP). Valide 5 minutes. Code fournisseur : sms_otp. Niveau d'assurance : AAL2.
Authentification par clé publique résistante au phishing via WebAuthn. Prend en charge les clés de sécurité matérielles (YubiKey, etc.) et les authenticateurs de plateforme (Windows Hello, Touch ID, Face ID). Résistant au phishing grâce à la liaison à l'origine. Code fournisseur : fido2. Niveau d'assurance : AAL2.
Dix codes à usage unique générés lors de l'inscription MFA, affichés une seule fois et hachés au repos. Utilisés lorsque l'utilisateur perd l'accès à tous ses autres facteurs MFA. Code fournisseur : recovery. Niveau d'assurance : AAL2.
Niveaux d'assurance de l'authentification (AAL)
Hawiyati suit le niveau d'assurance d'authentification (AAL) le plus élevé atteint lors de la connexion. Cette valeur est disponible dans la revendication OIDC acr et le AuthnContextClassRef SAML.
| Niveau | Dénomination | Comment l'atteindre |
|---|---|---|
| AAL1 | Facteur unique | Mot de passe seul (Argon2id ou pass-through LDAP). Minimum pour toute session authentifiée. |
| AAL2 | Multi-facteur ou facteur unique résistant au phishing | Mot de passe + toute méthode AMF (TOTP, OTP e-mail, OTP SMS), ou FIDO2 seul. FIDO2 satisfait également l'exigence de résistance au phishing. |
La liste amr dans la session (et le jeton OIDC) enregistre chaque méthode utilisée, dans l'ordre (ex. ["pwd", "totp"]). Les applications ayant besoin de vérifier les méthodes exactes utilisées doivent inspecter amr plutôt que de se fier uniquement à acr.
Flux de requêtes SAML 2.0 et OIDC
SSO SAML 2.0 initié par le fournisseur de service
1. L'utilisateur accède à l'application (SP)
2. Le SP construit un AuthnRequest SAML, redirige le navigateur vers
   GET /saml/sso sur hawiyati-http-server (liaison HTTP-Redirect)
3. http-server décode l'AuthnRequest, le stocke dans la session IdP,
   redirige vers /idp/login
4. L'utilisateur saisit ses identifiants + complète l'AMF sur hawiyati-http-server
5. http-server appelle hawiyati-federation via gRPC pour construire
   la réponse SAML signée + assertion (RSA-SHA256, élément Assertion)
6. http-server génère un formulaire HTML auto-POST ; le navigateur
   envoie SAMLResponse à l'URL de service consommateur (ACS) du SP
7. Le SP valide la signature, l'audience et les conditions ;
   établit sa propre session
Déconnexion unique (SLO) : Hawiyati enchaîne la déconnexion vers tous les SP visités par l'utilisateur durant cette session IdP. Le navigateur est redirigé de SP en SP, chacun effaçant son cookie et renvoyant un LogoutResponse à Hawiyati.
Flux OIDC Authorization Code (avec PKCE)
1. L'utilisateur clique sur « Se connecter » dans l'application (partie de confiance / RP)
2. Le RP génère state, nonce et une paire PKCE ; redirige le navigateur vers
   GET /oidc/authorize sur hawiyati-federation
3. federation valide la requête (client_id, redirect_uri, scope),
   stocke la session OIDC, redirige vers /idp/login
4. L'utilisateur s'authentifie + complète l'AMF sur hawiyati-http-server
5. http-server appelle federation via gRPC ; federation génère un
   code d'autorisation (valide 60 secondes), redirige le navigateur vers
   le redirect_uri du RP avec ?code=...&state=...
6. Le serveur du RP envoie un POST back-channel /oidc/token avec
   code + code_verifier à hawiyati-federation
7. federation valide PKCE, les identifiants client et le code ;
   émet un ID Token signé RS256 + jeton d'accès
8. Le RP valide l'ID Token (signature, iss, aud, exp, nonce) ;
   utilise sub comme identifiant stable de l'utilisateur
Matrice des fonctionnalités
Authentification et AMF
| Fonctionnalité | Statut |
|---|---|
| Authentification par mot de passe (local Argon2id) | Disponible |
| Authentification par mot de passe (LDAP/AD pass-through) | Disponible |
| Authentificateur TOTP (RFC 6238, chiffré au repos) | Disponible |
| OTP par e-mail | Disponible |
| OTP par SMS (passerelle HTTP configurable) | Disponible |
| FIDO2 / WebAuthn / Clés d'accès | Disponible |
| Codes de récupération (hachés, affichage unique) | Disponible |
| Connexion sans mot de passe | Feuille de route |
Fédération d'applications
| Fonctionnalité | Statut |
|---|---|
| Fournisseur d'identité SAML 2.0 (initié SP et initié IdP) | Disponible |
| Fournisseur d'identité OpenID Connect (Authorization Code + PKCE) | Disponible |
| Politique d'authentification par application | Disponible |
| Mappage d'attributs SAML | Disponible |
| Mappage de portées et revendications OIDC | Disponible |
| Déconnexion via canal avant / canal arrière | Partiel |
| WS-Federation | Feuille de route |
Cycle de vie des utilisateurs et approvisionnement
| Fonctionnalité | Statut |
|---|---|
| Annuaire utilisateurs local | Disponible |
| Intégration LDAP / Active Directory (liaison + synchronisation) | Disponible |
| API d'approvisionnement entrant SCIM 2.0 | Disponible |
| Cycle de vie géré par l'administrateur (créer, modifier, réinitialiser, supprimer) | Disponible |
| Inscription en libre-service | Disponible |
| Profil, mot de passe, AMF, appareils, sessions en libre-service | Disponible |
| Téléversement de documents KYC et révision par l'administrateur | Disponible |
| Magasin d'utilisateurs SQL externe (passerelle lecture seule) | Partiel |
| Approvisionnement SCIM sortant | Feuille de route |
Accès adaptatif et politiques
| Fonctionnalité | Statut |
|---|---|
| Politique d'authentification par application avec évaluation par première règle correspondante | Disponible |
| Conditions basées sur les groupes | Disponible |
| Conditions par plage horaire et zone réseau | Disponible |
| Détection de nouveau dispositif | Disponible |
| Détection d'anomalie de vélocité de connexion | Disponible |
| Score de risque basé sur la géolocalisation IP | Disponible |
| Signaux de risque par réputation IP | Disponible |
| Modes d'application : autoriser, renforcer l'authentification, bloquer | Disponible |
Administration et audit
| Fonctionnalité | Statut |
|---|---|
| Console d'administration web | Disponible |
| Gestion des utilisateurs et des groupes | Disponible |
| Enregistrement d'applications (SP) — SAML et OIDC | Disponible |
| Journal d'audit structuré (base de données, consultable) | Disponible |
| Export du journal d'audit en CSV | Disponible |
| Sortie d'audit CEF / syslog | Disponible |
| Métriques Prometheus | Disponible |
| Traçage OpenTelemetry | Disponible |
| Contrôle d'accès administrateur basé sur les rôles | Disponible |