Guide d'administration
Ce guide couvre l'ensemble des fonctionnalités disponibles dans la console d'administration Hawiyati — gestion des utilisateurs et des groupes, enregistrement des applications (fournisseurs de services), configuration des politiques d'authentification, moteur de risque adaptatif, recherche et export des journaux d'audit, provisionnement SCIM et paramètres système. Accédez à la console d'administration à l'adresse https://localhost:8095 ou votre nom d'hôte configuré.
Ce guide couvre l'ensemble des fonctionnalités disponibles dans la console d'administration Hawiyati — gestion des utilisateurs et des groupes, enregistrement des applications (fournisseurs de services), configuration des politiques d'authentification, moteur de risque adaptatif, recherche et export des journaux d'audit, provisionnement SCIM et paramètres système. Accédez à la console d'administration à l'adresse https://localhost:8095 ou votre nom d'hôte configuré.
Console d'administration
La console d'administration Hawiyati est une application web WebFlux + Thymeleaf fonctionnant sur le port 8095. Elle constitue l'interface principale pour toutes les tâches d'administration de la plateforme.
Accès à la console
Naviguez vers https://localhost:8095 (environnement de développement) ou votre nom d'hôte administrateur configuré. Lors de la première connexion, utilisez les identifiants administrateur d'amorçage définis lors de l'installation. Toutes les connexions suivantes utilisent l'authentification propre à Hawiyati — la console d'administration est elle-même une application protégée.
La console d'administration impose HTTPS. N'exposez pas le port 8095 sur une interface publique. En production, placez-la derrière un répartiteur de charge privé ou une passerelle VPN accessible uniquement au personnel d'exploitation.
Rôles des opérateurs administrateurs
Chaque compte administrateur dispose de l'un des trois rôles suivants. Les rôles sont définis à la création du compte et ne peuvent pas être auto-élevés.
| Rôle | Badge | Permissions |
|---|---|---|
| SUPER_ADMIN | Super Admin | Accès complet — créer/supprimer des comptes administrateurs, modifier les paramètres système, consulter tous les journaux d'audit, gérer toutes les entités |
| ADMIN | Admin | Gérer les utilisateurs, les groupes, les applications, les politiques et la configuration des risques ; ne peut pas créer/supprimer des comptes administrateurs ni modifier les paramètres système globaux |
| VIEWER | Viewer | Accès en lecture seule à toutes les pages ; ne peut modifier aucune configuration ni donnée utilisateur. Adapté aux auditeurs et ingénieurs d'astreinte qui nécessitent une visibilité sans accès en écriture. |
Tableau de bord
La page d'accueil de la console d'administration affiche un instantané en temps réel de l'état de la plateforme :
Structure de navigation
| Élément de menu | Fonction |
|---|---|
| Utilisateurs | Consulter, créer, modifier, suspendre et supprimer les comptes utilisateurs |
| Groupes | Créer et gérer les groupes utilisés dans les conditions des politiques |
| File KYC | Examiner et approuver/rejeter les soumissions de documents d'identité |
| Applications | Enregistrer les FS SAML et clients OIDC, affecter des politiques |
| Politiques | Créer et gérer les jeux de règles des politiques d'authentification |
| Zones réseau | Définir des plages CIDR IPv4 nommées utilisées dans les conditions des politiques |
| Risque | Configurer le moteur de risque adaptatif, les signaux, les listes de blocage |
| Journal d'audit | Rechercher et exporter les événements de sécurité structurés |
| Sessions actives | Consulter les sessions utilisateurs actives ; révoquer des sessions individuelles |
| Paramètres | Paramètres système globaux : TTL de session, politique de mot de passe, SMTP, LDAP, personnalisation |
Utilisateurs & Groupes
Hawiyati maintient un schéma d'identité unique pour tous les utilisateurs quelle que soit leur origine — comptes locaux, LDAP/AD, provisionnés via SCIM, ou SQL externe. La page Utilisateurs affiche les comptes du référentiel d'utilisateurs actuellement actif.
Sources d'utilisateurs
| Source | Mode d'arrivée des utilisateurs | Authentification |
|---|---|---|
| LOCAL | Créés par un administrateur ou via l'auto-inscription | Mot de passe haché Argon2id stocké dans la base de données Hawiyati |
| LDAP / Active Directory | Synchronisés depuis un serveur d'annuaire, ou à la volée lors de la première connexion réussie | Liaison LDAP en pass-through — le mot de passe n'est jamais stocké dans Hawiyati |
| SCIM | Poussés par un système externe RH/IGA/synchronisation AD via l'API SCIM 2.0 sur le port 8098 | Identifiant local défini par le système de provisionnement, ou réinitialisé par l'utilisateur |
| SQL externe | Les utilisateurs existent dans une base de données relationnelle gérée par le client ; Hawiyati les lit | Mot de passe vérifié contre le hachage de la base de données externe |
Le référentiel d'utilisateurs actif est défini dans Administration → Paramètres → Référentiels d'utilisateurs. Le changement de référentiel prend effet immédiatement pour les nouvelles tentatives de connexion. Les utilisateurs des référentiels inactifs restent dans la base de données mais ne peuvent pas s'authentifier tant que leur source n'est pas réactivée.
Modèle de statut utilisateur
L'état faisant autorité repose sur deux indicateurs booléens dans l'enregistrement utilisateur : active et pendingApproval. La console d'administration les présente sous forme d'un libellé de statut calculé.
| Statut affiché | active | pendingApproval | Peut s'authentifier ? |
|---|---|---|---|
| ACTIF | true |
false |
Oui — accès complet |
| ACTIF_LIMITÉ | true |
true |
Limité — connexion de base uniquement, pas d'accès aux FS tant que non approuvé |
| INACTIF | false |
false |
Non — compte suspendu |
| EN ATTENTE D'APPROBATION | false |
true |
Non — en attente d'approbation administrative |
| MIGRÉ NON RÉCLAMÉ | false |
true + indicateur migré |
Non — importé en masse, en attente de revendication par l'utilisateur réel |
ACTIF_LIMITÉ est un libellé de présentation — ce n'est pas une colonne de base de données. Ne le cherchez pas dans le schéma. La source de vérité est toujours les deux indicateurs booléens. Un utilisateur avec active=true, pendingApproval=true dispose d'un identifiant valide mais est restreint en attente d'une vérification post-inscription.
Création d'un utilisateur
Naviguez vers Administration → Utilisateurs → Ajouter un utilisateur et complétez le formulaire.
| Champ | Obligatoire | Notes |
|---|---|---|
| Nom d'utilisateur | Obligatoire | 3–30 caractères ; lettres, chiffres, tirets bas, tirets. Unique, immuable après création. |
| Adresse e-mail | Obligatoire | Adresse e-mail valide. Les comptes créés par un administrateur sont automatiquement marqués email_verified=true. |
| Mot de passe | Obligatoire | Minimum 8 caractères. Haché avec Argon2id à l'enregistrement — jamais stocké en clair. |
| Numéro de téléphone | Facultatif | Format E.164 — ex. +213555123456. Requis pour l'AMF par SMS OTP. |
| Prénom, Nom | Facultatif | Utilisés dans les attributs et les modèles de notifications par e-mail. |
| Langue | Facultatif | fr / en / ar. Affecte la langue des e-mails de notification. Valeur par défaut : fr. |
Les utilisateurs créés par un administrateur peuvent se connecter immédiatement. Aucun e-mail d'invitation n'est envoyé, sauf si vous en déclenchez un manuellement depuis la page de détail de l'utilisateur (Envoyer une invitation TOTP ou Envoyer une invitation Clé d'accès).
Modification d'un utilisateur
Naviguez vers Administration → Utilisateurs → [nom d'utilisateur] → Modifier. Champs modifiables : adresse e-mail, numéro de téléphone, prénom, nom, langue et statut actif.
Le nom d'utilisateur ne peut pas être modifié après la création — c'est la clé de recherche stable utilisée dans les journaux d'audit, les appartenances aux groupes et les enregistrements de session des applications. Si un mauvais nom d'utilisateur a été utilisé, créez un nouveau compte et supprimez l'ancien (après avoir vérifié qu'il n'existe pas d'obligation de conformité d'audit nécessitant de conserver l'historique).
Suspension d'un compte
En mode de modification, désactivez le commutateur Actif. Les sessions existantes ne sont pas immédiatement résiliées — l'utilisateur est bloqué à la prochaine requête nécessitant une validation de session, ou à l'expiration de sa session en cours. Pour forcer la résiliation immédiate de la session, révoquez les sessions actives depuis Administration → Sessions actives.
Suppression d'un utilisateur
Naviguez vers Administration → Utilisateurs → [nom d'utilisateur] → Supprimer. Cette opération supprime définitivement l'enregistrement utilisateur et toutes les données associées : identifiants, appartenances aux groupes, enregistrements de consentement, enregistrements de dispositifs, soumissions KYC. Les sessions actives dans Redis subsistent jusqu'à l'expiration du TTL.
La suppression est permanente. Si vous avez besoin de conserver le compte pour un examen de conformité, suspendez plutôt que de supprimer. La suppression retire tous les liens d'audit associés à ce nom d'utilisateur depuis l'enregistrement utilisateur ; les événements d'audit eux-mêmes demeurent dans la table audit_events.
Groupes
Les groupes sont des ensembles nommés d'utilisateurs utilisés comme conditions dans les politiques d'authentification. Naviguez vers Administration → Groupes.
| Type de groupe | Description | Gestion des membres |
|---|---|---|
| Local | Créé et géré dans la console Hawiyati | Ajouter/supprimer des membres via Administration → Groupes → [groupe] → Membres |
| LDAP / AD | Importé lors de la synchronisation d'annuaire | Lecture seule dans Hawiyati ; géré dans le serveur d'annuaire |
Chaque modification d'appartenance publie une invalidation sur le canal Redis sp-config:invalidate. Les caches de politiques en aval sont vidés en quelques secondes — aucun redémarrage de service n'est nécessaire.
Utilisez des groupes, pas des exceptions par utilisateur. Les politiques d'authentification opèrent sur des groupes. L'affectation d'utilisateurs à des groupes nommés (« Utilisateurs privilégiés », « Prestataires », « Télétravail ») rend les politiques prévisibles et auditables.
Gestion des identifiants
Les administrateurs peuvent gérer tous les facteurs d'authentification pour tout compte utilisateur. Ces opérations sont à privilèges élevés — chaque action est journalisée.
Réinitialisation du mot de passe
Naviguez vers Administration → Utilisateurs → [nom d'utilisateur] → Réinitialiser le mot de passe. Définit immédiatement un nouveau mot de passe. L'ancien mot de passe est invalidé. Le nouveau mot de passe doit comporter au moins 8 caractères et est haché avec Argon2id avant stockage. Communiquez le nouveau mot de passe par un canal hors bande sécurisé — la console d'administration n'affiche pas le mot de passe après soumission.
Journalisé sous : end_user.reset_password
Authentificateur TOTP
Deux options pour l'inscription TOTP assistée par un administrateur :
/idp/enroll/totp). L'utilisateur se connecte avec son mot de passe pour vérifier son identité, scanne le code QR et finalise l'inscription de manière autonome. Nécessite la configuration SMTP.Réinitialisation TOTP : Supprime le secret TOTP stocké. La préférence AMF de l'utilisateur revient à PWD_ONLY jusqu'à une nouvelle inscription. Journalisé sous : end_user.reset_totp
FIDO2 / Clés d'accès (Passkeys)
L'enregistrement des identifiants FIDO2 doit s'effectuer dans le propre navigateur de l'utilisateur — WebAuthn lie l'identifiant au dispositif de l'utilisateur et à l'identifiant de la partie de confiance. Les administrateurs ne peuvent pas enregistrer une clé d'accès au nom d'un utilisateur.
| Action administrateur | Chemin de navigation | Description |
|---|---|---|
| Envoyer une invitation clé d'accès | Administration → Utilisateurs → [nom d'utilisateur] → Envoyer une invitation clé d'accès | Envoie un e-mail personnalisé avec un lien vers /idp/fido2/enroll. L'utilisateur se connecte, enregistre sa clé d'accès. |
| Supprimer toutes les clés FIDO2 | Administration → Utilisateurs → [nom d'utilisateur] → Supprimer toutes les clés d'accès | Supprime chaque identifiant FIDO2 enregistré. À utiliser lorsqu'un utilisateur perd tous ses dispositifs. Journalisé sous : end_user.delete_fido2. |
File de vérification KYC
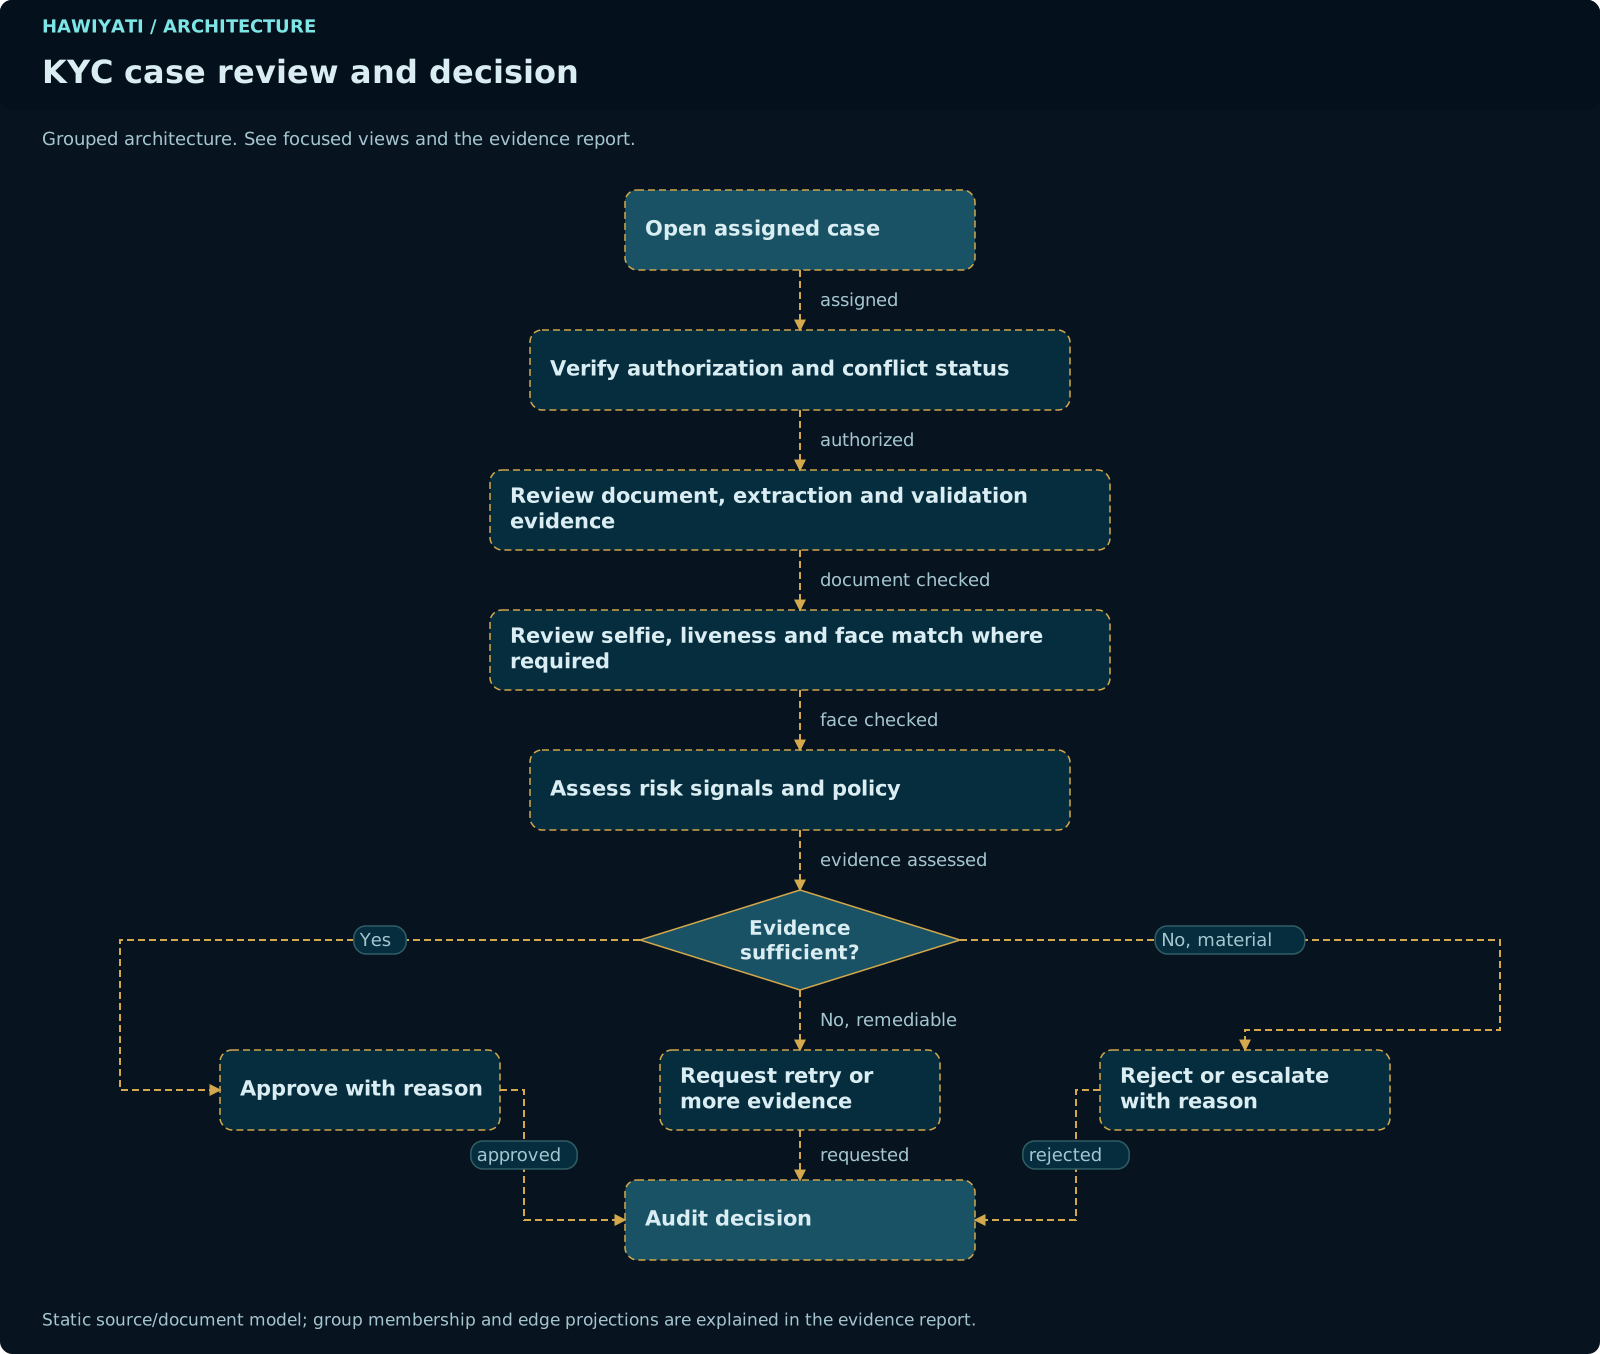
La vérification KYC (Connaissance du client) est une étape d'inscription optionnelle nécessitant que les utilisateurs soumettent un document d'identité officiel. Lorsqu'elle est activée par la politique d'inscription, les documents soumis apparaissent dans la file KYC pour examen par l'administrateur.
Naviguez vers Administration → File KYC. La file affiche toutes les soumissions en attente dans l'ordre chronologique (les plus anciennes en premier).
| Action | Effet | Événement d'audit |
|---|---|---|
| Approuver | Définit le statut de soumission à APPROVED et le kyc_status de l'utilisateur à APPROVED. Un e-mail de confirmation est envoyé si SMTP est configuré. L'utilisateur peut désormais accéder aux applications nécessitant le KYC. |
kyc.approve |
| Rejeter | Définit le statut de soumission à REJECTED. Un e-mail de rejet est envoyé avec le motif de rejet obligatoire. L'utilisateur peut soumettre à nouveau, sauf si la politique l'en empêche. |
kyc.reject |
Le motif de rejet est obligatoire et est envoyé à l'utilisateur. Rédigez des motifs clairs et exploitables — par exemple : « L'image du document est floue — veuillez soumettre une photo nette de votre carte nationale d'identité. » Des motifs de rejet vagues augmentent les erreurs de soumission et les tickets de support.
Valeurs de statut KYC
| Statut | Signification |
|---|---|
| (aucun) | L'utilisateur n'a soumis aucun document KYC |
PENDING | Documents soumis, en attente d'examen par l'administrateur |
APPROVED | Documents vérifiés et approuvés |
REJECTED | Examen terminé ; soumission rejetée — l'utilisateur peut soumettre à nouveau |
Applications (Fournisseurs de services)
Les fournisseurs de services (FS) sont les applications qui utilisent Hawiyati comme fournisseur d'identité. Naviguez vers Administration → Applications pour gérer les enregistrements de FS.
Ajout d'un FS SAML
https://[hôte-hawiyati]/idp/saml2/metadata et importez-les dans le FS. Les métadonnées incluent l'Identifiant d'entité du FI, le point de terminaison SSO et le certificat de signature.uid (nom d'utilisateur), email, givenName, sn, groups.Ajout d'un client OIDC
| Champ | Obligatoire | Notes |
|---|---|---|
| Identifiant client | Auto-généré ou personnalisé | Identifiant unique du client OIDC. Utilisé dans le paramètre client_id. |
| Secret client | Auto-généré | Affiché une seule fois à la création. Utilisé uniquement pour les clients confidentiels (applications côté serveur). Les clients publics utilisent PKCE à la place. |
| URI de redirection | Obligatoire ; une ou plusieurs | Correspondance exacte uniquement. Les URI avec caractères génériques ne sont pas pris en charge. Incluez tous les environnements (dev, recette, prod) séparément. |
| Types d'autorisation | Obligatoire | authorization_code (avec PKCE) est le seul type d'autorisation pris en charge pour les nouvelles intégrations. refresh_token est disponible lorsqu'il est activé. |
| Portées | Facultatif | Par défaut : openid profile email. Des portées supplémentaires peuvent être ajoutées par application. |
| Durée de vie du jeton | Facultatif | TTL du jeton d'accès (défaut : 300s), TTL du jeton d'identité (défaut : 3600s), TTL du jeton de rafraîchissement (si activé). |
Après création du client OIDC, configurez le FS pour utiliser le document de découverte OIDC à l'adresse : https://[hôte-hawiyati]/.well-known/openid-configuration
Politiques d'authentification
Les politiques contrôlent ce qui se passe lorsqu'un utilisateur se connecte à un fournisseur de services. Chaque politique contient une liste ordonnée de règles. Le FI évalue les règles de haut en bas et applique la première règle dont toutes les conditions correspondent (sémantique de première correspondance, comme un ensemble de règles pare-feu). Si aucune règle ne correspond, l'action par défaut est Autoriser.
Anatomie d'une règle
Chaque règle répond à quatre questions :
| Dimension | Options | Notes |
|---|---|---|
| Qui (groupe) | Tout le monde ou Membres d'un groupe spécifique | Toutes les conditions d'une règle sont appliquées avec un ET logique. Pour une logique OU (Groupe A ou Groupe B), créez deux règles séparées au même niveau de priorité. |
| Où (zone réseau) | N'importe où ou Depuis une zone réseau nommée (liste CIDR) | Créez des zones réseau dans Administration → Zones réseau ou directement depuis l'éditeur de règles. |
| Quand (plage horaire) | À tout moment ou Durant une plage horaire configurée (jours + plage HH:mm) | L'heure est évaluée par rapport au fuseau horaire local du serveur. Documentez-le dans les descriptions de politiques si le fuseau horaire du serveur diffère de celui des utilisateurs. |
| Action | Autoriser / Exiger l'AMF / Refuser | Lorsque l'option Exiger l'AMF est sélectionnée, restreignez optionnellement à des méthodes spécifiques : TOTP, FIDO2, EMAIL_OTP, SMS_OTP. Laissez non coché pour accepter toute méthode inscrite. |
Flux d'évaluation des politiques
Modèles de politiques courants
Exiger l'AMF pour tous les utilisateurs
Contournement réseau bureau — AMF uniquement depuis l'extérieur
AMF forte pour le groupe privilégié, AMF quelconque pour les autres
Accès réservé aux heures ouvrables
Une règle Autoriser tout en tête de liste court-circuitera chaque règle en dessous. Placez toujours les règles plus spécifiques (limitées à un groupe, une zone, une plage horaire) avant les règles attrape-tout.
La suppression d'un groupe référencé par une condition de politique ne met pas automatiquement à jour la politique. La condition ne correspond silencieusement jamais. Après la suppression d'un groupe, examinez toutes les politiques qui le référençaient et supprimez ou mettez à jour les règles concernées.
Affectation d'une politique à un FS
Naviguez vers Administration → Applications → [application] → Politique d'authentification → Affecter. Sélectionnez la politique et enregistrez. Chaque FS peut avoir au maximum une politique. Pour supprimer une politique sans en affecter une autre, sélectionnez « Aucune politique (autoriser tout) ». Les modifications prennent effet immédiatement via l'invalidation du cache Redis.
Zones réseau
Les zones réseau sont des ensembles nommés de plages CIDR IPv4 utilisés dans les conditions des politiques d'authentification. Naviguez vers Administration → Zones réseau pour gérer les zones indépendamment, ou créez des zones directement depuis l'éditeur de règles de politique.
| Champ | Description |
|---|---|
| Nom | Unique dans toutes les zones. Utilisé dans les conditions des règles de politique. |
| Description | Facultatif. Documentez l'objectif — ex., « Réseau bureau siège social 192.168.1.0/24 ». |
| Plages CIDR | Un ou plusieurs blocs CIDR IPv4. Une adresse IP cliente doit correspondre à n'importe quel CIDR de la zone. Une liste CIDR vide signifie que la zone ne correspond jamais. |
Les modifications de zone (ajout/suppression de CIDR, renommage) prennent effet immédiatement via l'invalidation Redis — aucun redémarrage de service n'est requis. L'ajout ou la suppression de CIDR d'une zone se propage instantanément à toutes les politiques qui référencent cette zone.
Moteur de risque
Le moteur de risque adaptatif évalue chaque tentative d'authentification par rapport à des signaux comportementaux et contextuels. En fonction du score de risque résultant, il peut laisser la décision de politique inchangée, exiger une AMF plus forte, ou bloquer complètement l'accès — automatiquement, à chaque connexion, en parallèle de l'évaluation de politique.
Modes de fonctionnement
Définissez le mode dans Administration → Risque → Paramètres → Mode.
| Mode | Comportement | Quand l'utiliser |
|---|---|---|
| DÉSACTIVÉ | L'évaluation des risques est entièrement ignorée. Aucun signal évalué. Aucune surcharge. | Configuration initiale, dépannage, ou lorsque le moteur de risque n'est pas nécessaire. |
| SURVEILLANCE | Les signaux sont évalués et les évaluations enregistrées, mais l'action de risque ne remplace jamais l'action de politique. Utilisez ce mode pour mesurer l'impact de l'application sans affecter les utilisateurs. | Ajustement en pré-production. Exécutez pendant plusieurs jours de trafic réel et examinez le tableau de bord. |
| APPLICATION | L'action de risque remplace l'action de politique lorsqu'elle est plus restrictive. Mode de fonctionnement en production. | Après ajustement en mode SURVEILLANCE et confirmation de taux de faux positifs acceptables. |
Commencez en mode SURVEILLANCE, examinez le tableau de bord pendant plusieurs jours de trafic réel, ajustez les seuils et les pondérations, puis passez en mode APPLICATION. Les faux positifs en mode SURVEILLANCE sont visibles sans impact sur les utilisateurs.
Pipeline d'évaluation des risques
Signaux de risque
NOUVEAU_DISPOSITIF
Détecte les connexions depuis un navigateur/dispositif non reconnu. Hawiyati émet un cookie hwd_id (UUID, durée de vie 400 jours) à chaque navigateur. À chaque connexion, le cookie est vérifié par rapport à la liste des dispositifs connus de l'utilisateur.
| Facteur | Contribution au risque |
|---|---|
KNOWN_DEVICE | 0 point — aucun risque supplémentaire |
NEW_DEVICE | MOYEN — dispositif non reconnu pour un utilisateur ayant au moins un dispositif connu enregistré |
DEVICE_TRUST_EXPIRED | MOYEN — le dispositif était approuvé mais la fenêtre d'approbation a expiré |
REVOKED_DEVICE_SEEN | ÉLEVÉ — un dispositif révoqué par un administrateur est réapparu |
Référence de première connexion : la toute première connexion d'un utilisateur ne déclenche pas de signal NOUVEAU_DISPOSITIF. Les connexions suivantes depuis un navigateur différent le déclenchent.
VÉLOCITÉ_GÉO
Détecte les connexions depuis des emplacements physiquement impossibles. Nécessite un fichier de base de données GeoIP2 au format MaxMind (sous licence séparée ; chemin configuré dans Administration → Risque → Paramètres → Base de données GeoIP).
| Facteur | Contribution au risque |
|---|---|
GEO_OK | 0 point |
NEW_COUNTRY | MOYEN — connexion depuis un pays depuis lequel l'utilisateur ne s'est jamais authentifié |
IMPOSSIBLE_TRAVEL | ÉLEVÉ + dérogation de niveau minimum ÉLEVÉ — vitesse de déplacement implicite dépassant le maximum configuré (défaut : 900 km/h ≈ vitesse d'avion de ligne) |
VÉLOCITÉ_CONNEXION
Détecte les attaques par force brute et par bourrage d'identifiants en comptant les connexions échouées récentes dans une fenêtre temporelle glissante (défaut : 15 minutes).
| Facteur | Seuil (défaut) | Risque |
|---|---|---|
USER_FAILED_HIGH | ≥ 5 connexions échouées par nom d'utilisateur dans la fenêtre | MOYEN-ÉLEVÉ |
IP_FAILED_HIGH | ≥ 10 connexions échouées par IP dans la fenêtre | MOYEN-ÉLEVÉ |
IP_MANY_USERS | ≥ 5 noms d'utilisateur distincts tentés par IP dans la fenêtre | ÉLEVÉ — indicateur de bourrage d'identifiants |
RÉPUTATION_IP
Vérifie l'IP cliente par rapport à une liste de blocage maintenue par l'administrateur. Naviguez vers Administration → Risque → Réputation IP pour importer des listes de blocage CIDR. Hawiyati ne contient pas de données préchargées.
| Facteur | Description |
|---|---|
KNOWN_MALICIOUS_IP | IP figurant sur une liste de blocage de renseignements sur les menaces |
CREDENTIAL_STUFFING_IP | IP associée à des campagnes de bourrage d'identifiants |
TOR_EXIT | Nœud de sortie Tor |
ANON_PROXY | Proxy anonyme ou VPN couramment utilisé pour masquer l'origine |
DATACENTER | Plage IP de centre de données ou fournisseur cloud |
Modes de défaillance des signaux
| Mode de défaillance | En cas d'erreur | Quand l'utiliser |
|---|---|---|
| OUVERT (défaut) | Signal ignoré — ne contribue aucun point. L'évaluation continue avec les autres signaux. | Signaux où la disponibilité prime sur la sécurité conservative (ex. VÉLOCITÉ_GÉO lorsque la base de données GeoIP peut être indisponible) |
| FERMÉ | Le signal impose une dérogation de niveau minimum ÉLEVÉ — l'accès nécessite une AMF FIDO2 ou supérieure jusqu'à résolution de l'erreur. | Signaux critiques pour la sécurité où une erreur de base de données doit être traitée comme suspecte (ex. RÉPUTATION_IP) |
Actions par niveau de risque (défauts)
| Niveau de risque | Action par défaut | Expérience utilisateur |
|---|---|---|
| FAIBLE | AUTORISER | Aucune modification du flux de connexion normal |
| MOYEN | AMF_QUELCONQUE | Invitation à fournir tout second facteur inscrit |
| ÉLEVÉ | AMF_FORTE | Invitation spécifique à utiliser une clé de sécurité FIDO2 ou une clé d'accès |
| CRITIQUE | REFUSER | Connexion bloquée — « Accès refusé : niveau de risque trop élevé » |
Modifiez les valeurs par défaut dans Administration → Risque → Actions par niveau.
Journaux d'audit
Hawiyati enregistre un événement d'audit structuré pour chaque action pertinente sur le plan de la sécurité — tentatives d'authentification, modifications de configuration, mutations d'utilisateurs et de groupes, émission de jetons et activité des administrateurs. Naviguez vers Administration → Journal d'audit pour rechercher et exporter les événements.
Filtres de recherche
| Filtre | Comportement |
|---|---|
| Catégorie | Correspondance exacte. L'une de : authentication, configuration, iam, process, token, federation, access. |
| Action | Correspondance exacte avec le code d'action (ex. authentication.login.success). |
| Acteur | Correspondance partielle (insensible à la casse) avec le nom d'utilisateur de l'acteur. |
| Résultat | Correspondance exacte : success, failure ou unknown. |
| De / À | Plage horaire inclusive. Format ISO 8601 ou sélecteur de date. |
| Recherche | Recherche en texte libre dans les champs message et resourceId de l'événement. |
Chaque recherche effectuée par un administrateur est journalisée comme un événement audit.query dans la catégorie access. Chaque export est journalisé comme audit.export. La piste d'audit ne peut pas être consultée discrètement — toute consultation laisse une trace.
Structure d'un événement — champs toujours présents
| Champ | Type | Description |
|---|---|---|
@timestamp | ISO 8601 | Moment de l'événement (UTC) |
service | chaîne | Module qui a émis l'événement (ex. hawiyati-http-server) |
category | chaîne | Code de catégorie de haut niveau |
action | chaîne | Code d'action spécifique (ex. authentication.login.success) |
outcome | chaîne | success, failure ou unknown |
severity | chaîne | INFO pour succès/inconnu ; WARN pour échec. Défini automatiquement — ne peut pas être remplacé. |
actor | chaîne | Nom d'utilisateur de la personne ou du système ayant effectué l'action |
message | chaîne | Résumé lisible par l'humain de l'événement |
Export
Naviguez vers Administration → Journal d'audit → Exporter. Deux formats :
| Format | Cas d'usage | Colonnes / structure |
|---|---|---|
| CSV | Analyse en tableur dans Excel ou Google Sheets | 11 colonnes : event_time, source_service, category, action, outcome, severity, actor_username, source_ip, resource_type, resource_id, message. Protégé contre l'injection de formules (les valeurs commençant par =, +, -, @ sont préfixées d'une tabulation). |
| JSON | Pipeline de journaux, ingestion SIEM, analyse programmatique | Chaque ligne est un objet événement complet (NDJSON). Les clés de détails sensibles sont automatiquement masquées par "***". |
Taille maximale d'export : 50 000 lignes (configurable via hawiyati.audit.export.max-rows). Pour des historiques plus importants, réduisez la fenêtre temporelle et effectuez des exports par lots.
Destinations des événements
| Destination | Défaut | Description |
|---|---|---|
| Journal JSON structuré | Toujours actif | Écrit dans le journal applicatif sous forme NDJSON sur le logger audit. Ne peut pas être désactivé. Routez via Logback vers un fichier dédié pour l'ingestion par un collecteur de journaux. |
| Base de données (JPA asynchrone) | Activé | Persisté dans la table PostgreSQL audit_events. Alimente l'interface de recherche dans la console. Écrivain par micro-lots asynchrones : 100 événements/flush, intervalle de 1s, capacité de file de 10 000 événements. |
| Syslog CEF | Désactivé | Common Event Format pour l'ingestion SIEM (Splunk, QRadar, ArcSight). Activez avec hawiyati.audit.cef.enabled: true. |
Rétention
Les événements ne peuvent pas être supprimés tant qu'ils n'ont pas au moins 30 jours (configurable via hawiyati.audit.retention.min-days). Une tâche en arrière-plan supprime les événements antérieurs au plancher de rétention selon un calendrier. Définissez retention.enabled: false pour accumuler indéfiniment.
Provisionnement SCIM 2.0
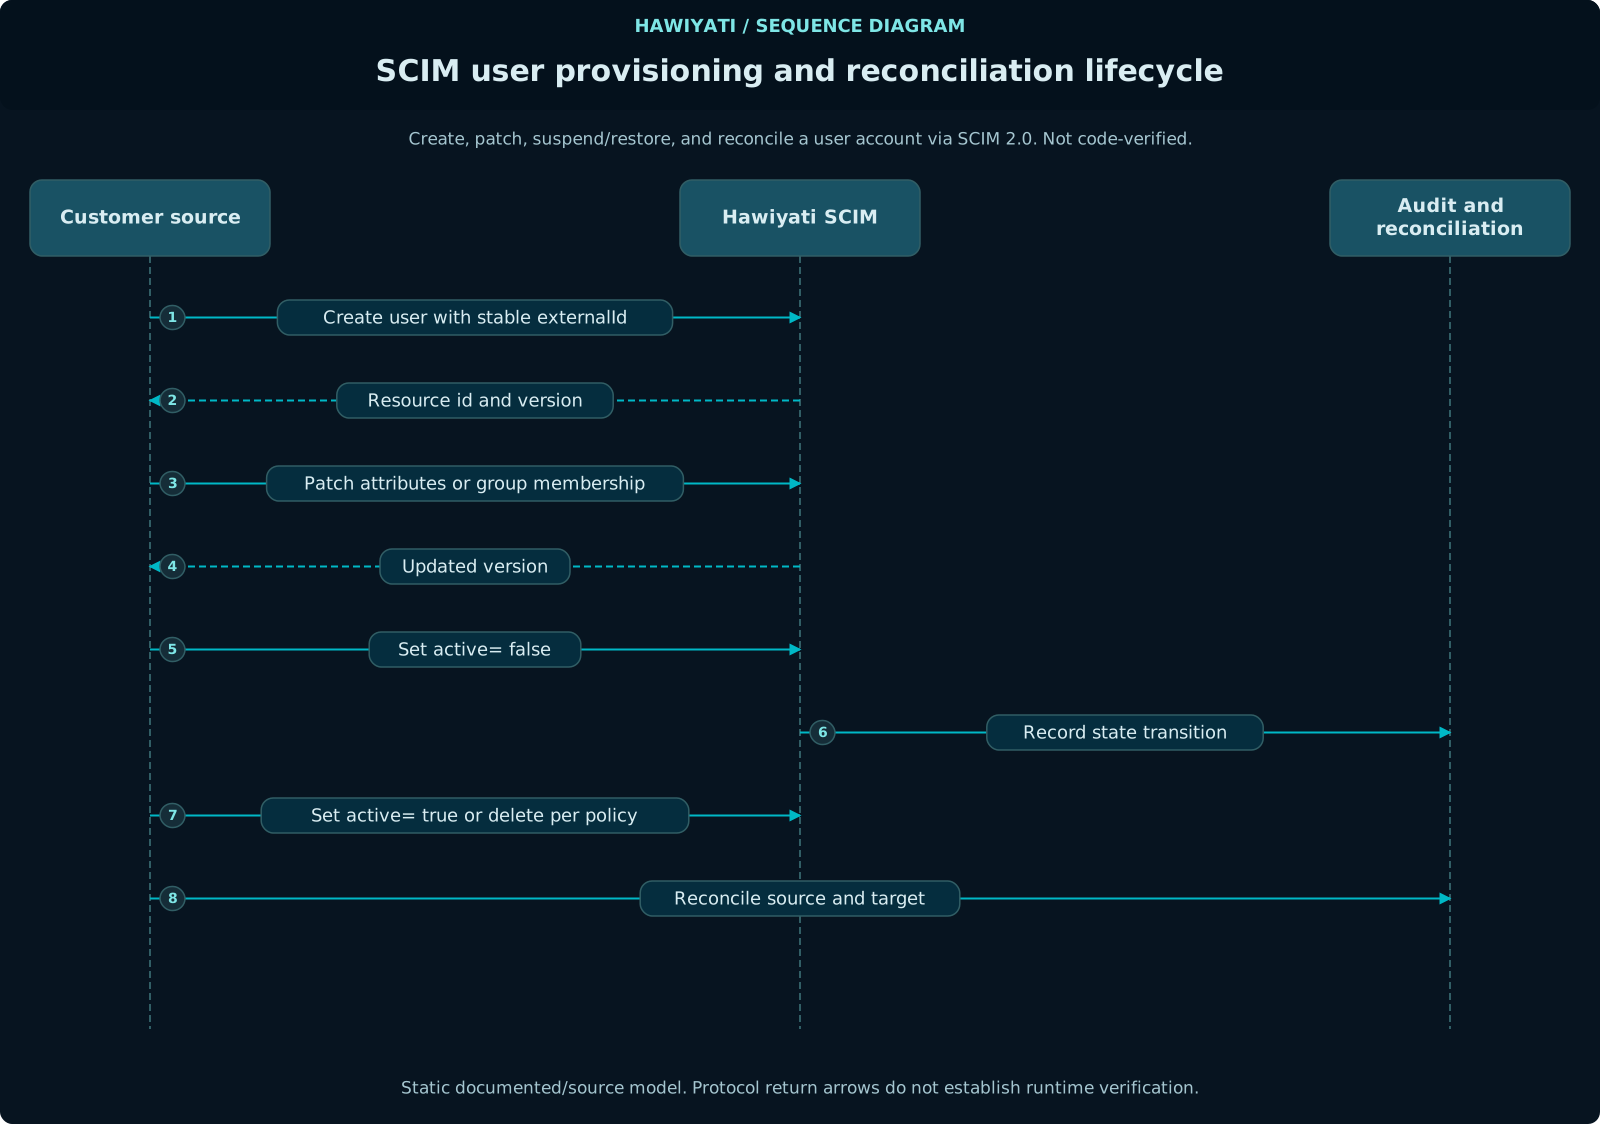
SCIM (System for Cross-domain Identity Management) permet aux systèmes externes — plateformes RH, outils de gouvernance des identités, agents de synchronisation AD — de créer, mettre à jour et désactiver des utilisateurs dans Hawiyati automatiquement via l'API SCIM 2.0 sur le port 8098.
Activation de SCIM
https://[hôte-hawiyati]:8098/scim/v2/ avec l'en-tête Authorization: Bearer <jeton>.source_type = SCIM. Consultez Administration → Journal d'audit pour les événements end_user.create avec l'acteur system.Points de terminaison API SCIM
| Méthode | Chemin | Opération |
|---|---|---|
GET | /scim/v2/Users | Lister les utilisateurs (paginé, filtrable) |
POST | /scim/v2/Users | Créer un utilisateur |
GET | /scim/v2/Users/{id} | Obtenir un utilisateur par identifiant |
PUT | /scim/v2/Users/{id} | Remplacer un utilisateur (mise à jour complète) |
PATCH | /scim/v2/Users/{id} | Mettre à jour un utilisateur (partiel) |
DELETE | /scim/v2/Users/{id} | Supprimer un utilisateur |
GET | /scim/v2/ServiceProviderConfig | Découverte |
GET | /scim/v2/Schemas | Découverte de schéma |
GET /scim/v2/Groups retourne HTTP 501 Non implémenté. Le provisionnement des groupes est prévu dans la feuille de route. Pour l'instant, gérez les appartenances aux groupes via la console d'administration ou des appels API directs après le provisionnement des utilisateurs SCIM.
Correspondance des attributs SCIM
| Attribut SCIM | Champ Hawiyati | Notes |
|---|---|---|
userName | username | Obligatoire, unique |
emails[0].value | email | Obligatoire |
name.givenName | first_name | |
name.familyName | last_name | |
phoneNumbers[0].value | phone_number | Format E.164 requis |
preferredLanguage | locale | |
active | active | Définir à false pour désactiver le compte |
urn:...externalId | external_id | Champ d'extension SCIM Hawiyati uniquement |
L'extension SCIM Hawiyati comprend uniquement : externalId, sourceInstanceId, pendingApproval. Les champs d'identifiants, de niveau d'assurance et d'AMF sont explicitement exclus du schéma SCIM — ces données sont gérées via l'interface d'administration propre à Hawiyati ou les flux de libre-service des utilisateurs, jamais via SCIM.
Sécurité des jetons
Les jetons SCIM sont validés par comparaison de hachage SHA-256 — le jeton en clair n'est jamais stocké. Un jeton invalide ou révoqué retourne HTTP 401. Renouvelez les jetons périodiquement : générez un nouveau jeton, mettez à jour la source de provisionnement, vérifiez que le provisionnement fonctionne, puis révoquez l'ancien jeton. Les jetons SCIM n'expirent pas automatiquement.
Paramètres & Personnalisation
Naviguez vers Administration → Paramètres pour la configuration globale du système. Seuls les comptes SUPER_ADMIN peuvent modifier les paramètres.
Paramètres de session
| Paramètre | Défaut | Description |
|---|---|---|
| TTL de session | 8 heures | Durée de validité d'une session Hawiyati sans activité utilisateur. |
| Délai d'expiration absolu | 24 heures | Durée maximale de session indépendamment de l'activité. |
| Période de grâce AMF | 0 | Durée pendant laquelle une étape AMF réussie est mémorisée (évite une nouvelle invite AMF dans la même session). 0 = AMF redemandée à chaque accès au FS. |
| Limite de sessions simultanées | illimitées | Nombre maximal de sessions actives simultanées par utilisateur. Les sessions les plus anciennes sont résiliées lorsque la limite est atteinte. |
Politique de mot de passe
| Paramètre | Défaut | Description |
|---|---|---|
| Longueur minimale | 8 | Nombre minimal de caractères du mot de passe. |
| Exiger une majuscule | false | Au moins une lettre majuscule requise. |
| Exiger un chiffre | false | Au moins un chiffre requis. |
| Exiger un caractère spécial | false | Au moins un caractère non alphanumérique requis. |
| Historique des mots de passe | 0 | Nombre d'anciens mots de passe qui ne peuvent pas être réutilisés. 0 = pas de contrôle d'historique. |
| Seuil de verrouillage | 10 | Tentatives de connexion consécutives échouées avant verrouillage du compte. |
| Durée de verrouillage | 30 minutes | Durée pendant laquelle le compte reste verrouillé après dépassement du seuil. 0 = verrouillé jusqu'au déverrouillage par l'administrateur. |
Passerelle de notification (SMTP & SMS)
| Groupe de paramètres | Champs |
|---|---|
| SMTP | Hôte, port, mode TLS (STARTTLS / SSL), nom d'utilisateur, mot de passe, adresse d'expédition, nom d'affichage de l'expéditeur |
| Passerelle SMS | URL du point de terminaison HTTP, méthode HTTP (POST/GET), en-tête d'authentification, modèle du corps de requête, motif de succès de la réponse |
Testez les deux passerelles avant de les utiliser pour la livraison d'OTP AMF — utilisez la fonctionnalité d'envoi de test intégrée après configuration.
Connecteur LDAP / Active Directory
| Champ | Description |
|---|---|
| URL LDAP | URL du serveur ldap:// ou ldaps:// |
| DN de liaison | DN du compte de service que Hawiyati utilise pour interroger l'annuaire |
| Mot de passe de liaison | Mot de passe du compte de service — stocké chiffré |
| Base de recherche des utilisateurs | DN sous lequel rechercher les objets utilisateur |
| Filtre de recherche des utilisateurs | Filtre LDAP pour les objets utilisateur (ex. (objectClass=person)) |
| Attribut de nom d'utilisateur | Attribut LDAP mappé au nom d'utilisateur Hawiyati (ex. sAMAccountName ou uid) |
| Base de recherche des groupes | DN sous lequel rechercher les objets de groupe |
| Attribut de membres du groupe | Attribut LDAP des groupes listant les DN membres (ex. member) |
| Intervalle de synchronisation | Fréquence à laquelle Hawiyati synchronise l'annuaire LDAP (défaut : 15 minutes) |
Annuaire d'identités SQL externe
Hawiyati peut authentifier les utilisateurs directement depuis une base de données relationnelle appartenant au client (PostgreSQL, MySQL ou Microsoft SQL Server) sans migrer la table des utilisateurs. Lors de la première connexion réussie, Hawiyati crée automatiquement un enregistrement fantôme léger qui conserve le profil et les appartenances aux groupes — le mot de passe reste toujours dans la base de données externe.
Connexion et mappage de table
| Champ | Description |
|---|---|
| Nom | Libellé lisible par l'humain pour cet annuaire (affiché dans la console d'administration) |
| Type de base de données | POSTGRES, MYSQL ou MSSQL |
| URL JDBC | Chaîne de connexion JDBC complète, ex. jdbc:postgresql://db.example.org:5432/myapp |
| Utilisateur DB | Identifiant de connexion à la base de données que Hawiyati utilise pour les requêtes en lecture seule |
| Mot de passe DB | Stocké chiffré AES-256 dans la base de configuration de Hawiyati |
| Table des utilisateurs | Table ou vue contenant les enregistrements utilisateurs (défaut : users) |
| Colonne nom d'utilisateur | Colonne contenant le nom de connexion (défaut : username) |
| Colonne mot de passe | Colonne contenant le hachage du mot de passe stocké (défaut : password_hash) |
| Colonne e-mail | Colonne mappée à l'adresse e-mail de l'utilisateur (défaut : email) |
| Colonne prénom | Optionnel — mappé au prénom de l'utilisateur |
| Colonne nom de famille | Optionnel — mappé au nom de famille de l'utilisateur |
| Colonne active | Colonne booléenne optionnelle ; si présente, une valeur false bloque la connexion |
| Clause WHERE | Filtre supplémentaire optionnel ajouté à chaque requête, ex. deleted_at IS NULL |
Algorithme de hachage des mots de passe
| Algorithme | Quand l'utiliser |
|---|---|
BCRYPT | Par défaut. Compatible avec les hachages produits par bcrypt (tout facteur de coût $2a, $2b, $2y). |
ARGON2 | Hachages Argon2id (valeurs par défaut Spring Security v5.8). |
PBKDF2 | Hachages PBKDF2WithHmacSHA256. |
SHA256 | Condensé hexadécimal SHA-256 simple. Migrez vers bcrypt dès que possible. |
Activation
Configurez et testez l'annuaire en premier (bouton Tester la connexion), puis cliquez sur Activer. Hawiyati achemine immédiatement toutes les nouvelles tentatives de connexion via la base de données externe. Pour annuler, cliquez sur Désactiver — l'annuaire actif revient à Local et les utilisateurs fantômes existants conservent leurs profils.
Les points d'entrée API d'activation sont :
POST /api/v1/sql-stores/{id}/activate et
POST /api/v1/sql-stores/{id}/deactivate.
Synchronisation des utilisateurs
La synchronisation planifiée optionnelle (bouton Synchroniser les utilisateurs ou cron) importe toutes les lignes de la table externe et pré-crée les enregistrements fantômes. Cela n'est pas requis pour que la connexion fonctionne, mais permet aux administrateurs de rechercher, d'assigner à des groupes et de préprovisionner les utilisateurs avant leur première connexion.
Personnalisation
| Paramètre | Description |
|---|---|
| Nom de l'organisation | Affiché dans l'en-tête de la page de connexion, les modèles d'e-mails et les pages de consentement |
| Logo | Importer un SVG ou PNG (max 200 Ko). Affiché sur la page de connexion et le portail de compte. |
| Couleur principale | Code couleur hexadécimal appliqué aux boutons et accents de liens sur les pages orientées utilisateurs |
| Titre de la page de connexion | Texte personnalisé affiché au-dessus du formulaire de connexion (prend en charge le texte brut ; le HTML est échappé) |
| Contact d'assistance | E-mail ou URL affiché sur les pages d'erreur et la section d'aide du portail de compte |
| URL de politique de confidentialité | Lien sur la page d'auto-inscription et les écrans de consentement |
Référence des événements d'audit
Chaque opération génère un événement d'audit visible dans Administration → Journal d'audit. Principaux événements par catégorie :
Événements d'authentification
| Code d'action | Résultat | Déclencheur |
|---|---|---|
authentication.login.success | success | Utilisateur authentifié avec succès |
authentication.login.failure | failure | Authentification échouée (mauvais identifiant, OTP invalide, refus de politique, etc.) |
authentication.logout | success | Utilisateur déconnecté (SLO initié par le FI ou le FS) |
authentication.mfa.totp.success | success | Second facteur TOTP réussi |
authentication.mfa.totp.failure | failure | Code TOTP invalide ou expiré |
authentication.mfa.fido2.success | success | Assertion FIDO2/WebAuthn réussie |
authentication.mfa.fido2.failure | failure | Assertion FIDO2 échouée |
authentication.session.expired | unknown | TTL de session dépassé sans déconnexion explicite |
Événements IAM (utilisateurs & groupes)
| Code d'action | Déclencheur |
|---|---|
end_user.create | Un administrateur crée un utilisateur |
end_user.save | Un administrateur modifie un profil utilisateur ou son statut |
end_user.reset_password | Un administrateur réinitialise un mot de passe |
end_user.reset_totp | Un administrateur supprime l'inscription TOTP |
end_user.enroll_totp | Un administrateur finalise l'inscription TOTP au nom de l'utilisateur |
end_user.delete_fido2 | Un administrateur supprime tous les identifiants FIDO2 |
end_user.approve | Un administrateur approuve une auto-inscription en attente |
end_user.reject | Un administrateur rejette une auto-inscription en attente |
end_user.delete | Un administrateur supprime un compte utilisateur |
user_group.create | Un administrateur crée un groupe |
user_group.add_member | Un administrateur ajoute un utilisateur à un groupe |
user_group.remove_member | Un administrateur supprime un utilisateur d'un groupe |
user_group.delete | Un administrateur supprime un groupe |
kyc.approve | Un administrateur approuve une soumission de document KYC |
kyc.reject | Un administrateur rejette une soumission de document KYC |
Événements de politique & configuration
| Code d'action | Déclencheur |
|---|---|
auth_policy.create | Un administrateur crée une nouvelle politique |
auth_policy.save_rules | Un administrateur enregistre la liste de règles (remplacement complet) |
auth_policy.delete | Un administrateur supprime une politique |
auth_policy.assign_sp | Un administrateur affecte une politique à un fournisseur de services |
auth_policy.unassign_sp | Un administrateur supprime une politique d'un fournisseur de services |
network_zone.create | Un administrateur crée une zone réseau |
network_zone.update | Un administrateur modifie une zone |
network_zone.delete | Un administrateur supprime une zone réseau |
risk.settings.mode.update | Mode du moteur de risque modifié |
risk.reputation.import | Liste de blocage de réputation IP importée |
risk.device.revoke | Un administrateur a révoqué un dispositif connu |
Bonnes pratiques
Les politiques d'authentification opèrent sur des groupes. Affectez les utilisateurs à des groupes nommés (« Utilisateurs privilégiés », « Prestataires », « Télétravail ») et rédigez les politiques en fonction de ces groupes. Évitez les politiques qui référencent des noms d'utilisateur spécifiques — elles sont fragiles, difficiles à auditer et ne passent pas à l'échelle.
Les réinitialisations de mot de passe et TOTP sont des opérations à privilèges élevés. Une réinitialisation malveillante ou erronée peut abaisser le niveau de sécurité d'un utilisateur. Examinez périodiquement le journal d'audit pour les événements end_user.reset_password et end_user.reset_totp et vérifiez qu'ils étaient intentionnels.
La suppression retire tous les liens d'audit associés à ce nom d'utilisateur depuis l'enregistrement utilisateur. S'il est possible que vous ayez besoin de l'historique du compte pour un examen de conformité, suspendez le compte d'abord et ne supprimez que lorsque les exigences de rétention sont confirmées.
Générez un nouveau jeton, mettez à jour la source de provisionnement, vérifiez que le provisionnement fonctionne, puis révoquez l'ancien jeton. Les jetons SCIM n'expirent pas automatiquement — configurez un rappel de calendrier pour les renouveler trimestriellement.
Affectez la politique au FS SAML de démonstration (port 8090) ou au FS OIDC de démonstration (port 8092) et effectuez une connexion de test avant d'appliquer la politique aux applications de production. Une règle Refuser attrape-tout mal configurée bloquera immédiatement tous les utilisateurs du FS.
Exécutez le moteur de risque en mode SURVEILLANCE pendant au moins une semaine de trafic de production réel avant de passer en mode APPLICATION. Le tableau de bord indique exactement combien de défis supplémentaires auraient été émis — ajustez jusqu'à ce que le taux de faux positifs soit acceptable.
Les données de réputation IP vieillissent rapidement. Utilisez la fonctionnalité d'expiration et une cadence d'importation régulière (hebdomadaire avec Remplacement) pour maintenir les données à jour. Des données de liste de blocage périmées sont moins nocives qu'aucune donnée — les entrées expirées cessent automatiquement de correspondre.